
什么是IPsec?IPsec VPN如何保护您的流量
什么是IPsec?IPsec VPN如何保护您的流量
IPsec,即互联网协议安全(Internet Protocol Security),是一个协议套件,用于在通信会话中对每个IP数据包进行认证和加密。它工作在网络层,这意味着它可以保护任何应用流量,而无需修改各个程序。这使其成为虚拟专用网络、站点到站点连接和安全远程访问的基础技术。
本指南解释了IPsec的工作原理、组成它的协议、隧道模式与传输模式的区别,以及如何验证您的IPsec VPN确实在保护您的流量。
什么是IPsec?
什么是IPsec?IPsec VPN如何保护您的流量 - 什么是IPsec?.
什么是IPsec?IPsec VPN如何保护您的流量 - 什么是IPsec?。
IPsec是由互联网工程任务组(IETF)开发的一组开放标准。它增加了普通IP所缺乏的两项功能:认证和机密性。没有IPsec,通过互联网发送的数据就像一张明信片——发送方和接收方之间的任何路由器或中介都可以读取它。IPsec将数据放入信封中。
该套件在IP层提供多种安全服务:
- 对等认证: 会话开始前,双方验证对方的身份。
- 数据源认证: 接收方可以确认数据包来自声称的发送方。
- 数据完整性: 传输过程中对数据包的任何修改都可检测。
- 机密性: 载荷被加密,中介无法读取。
- 重放保护: 旧数据包不能被捕获并重新发送以冒充合法会话。
由于IPsec工作在传输层之下,它保护通过IP连接的所有流量——无论是网页浏览、电子邮件、文件传输还是VoIP。
为什么IPsec很重要
什么是IPsec?IPsec VPN如何保护您的流量 - 为什么IPsec很重要.
什么是IPsec?IPsec VPN如何保护您的流量 - 为什么IPsec很重要。
TCP/IP等网络协议是为传输和可靠性而设计的,而不是为隐私。最初的IPv4规范几乎没有包含安全条款。任何能够访问网络段的人都可以读取或修改通过它的流量。
IPsec在最基本的层面上解决了这一差距。与保护特定应用(如HTTPS网页流量)的TLS不同,IPsec保护整个IP会话。这使得它特别适用于:
- 远程工作人员 通过公共Wi-Fi连接到公司网络
- 分支机构 通过公共互联网连接到总部
- 云连接 组织需要与云提供商建立私有链路
- 移动设备 在网络之间漫游但需要稳定安全隧道
IPsec如何工作:核心协议
什么是IPsec?IPsec VPN如何保护您的流量 - IPsec如何工作:核心协议.
什么是IPsec?IPsec VPN如何保护您的流量 - IPsec如何工作:核心协议。
IPsec不是单一协议。它是由三个主要组件构建的套件:认证头(AH)、封装安全载荷(ESP)以及建立安全关联的密钥交换机制。
认证头(AH)
AH提供数据完整性、数据源认证和可选的重放保护——但不提供加密。它通过对数据包和共享密钥计算加密哈希来工作。如果任何经过认证的字段在传输过程中发生变化,接收方会检测到不匹配并丢弃该数据包。
在IPv4中,AH认证IP载荷和大多数头部字段,不包括路由器合法更改的可变字段,如TTL、校验和和DSCP。在IPv6中,它保护类似的一组不可变字段。AH使用IP协议号51。
由于AH不隐藏数据,如今很少单独使用。它最常出现在遗留部署中或与ESP结合使用。
封装安全载荷(ESP)
ESP是现代IPsec的主力。它通过加密提供机密性,以及与AH相同的完整性和认证服务。ESP在载荷之前添加自己的头部,在载荷之后添加尾部,然后加密受保护的内容。
ESP支持三种配置:
- 加密和认证一起: 推荐的设置。
- 仅认证: 类似于AH,但具有不同的数据包结构。
- 仅加密: 强烈不鼓励,因为未经认证的加密容易受到主动攻击。
ESP使用IP协议号50。
互联网密钥交换(IKE)
在AH或ESP保护流量之前,两个端点必须就算法、密钥和参数达成一致。这种协议称为安全关联(SA)。IKE自动化了协商过程。
IKE分两个阶段运行:
- 阶段1 使用Diffie-Hellman密钥交换在对等方之间建立安全、经过认证的通道。
- 阶段2 协商用于保护数据流量的实际IPsec SA。
现代版本IKEv2简化了交换,支持MOBIKE等移动性功能,并且比原始IKE更好地处理网络变化。大多数当前的IPsec部署使用IKEv2。
IPsec隧道模式与传输模式
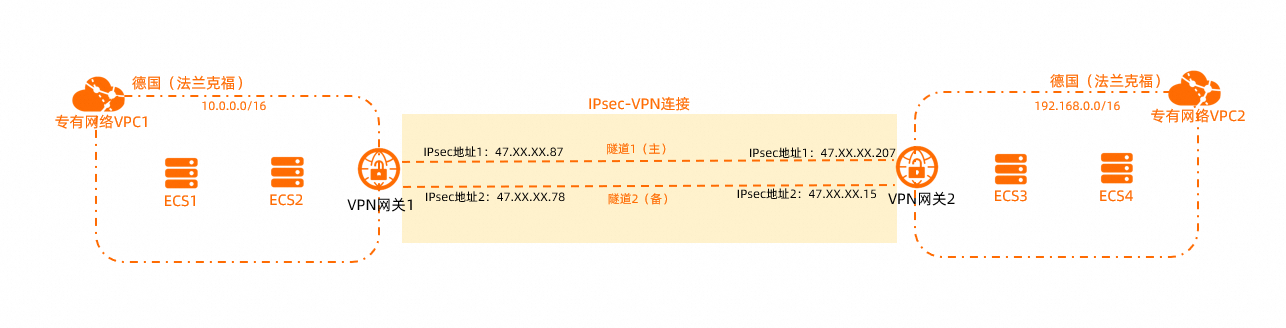
什么是IPsec?IPsec VPN如何保护您的流量 - IPsec隧道模式与传输模式.
什么是IPsec?IPsec VPN如何保护您的流量 - IPsec隧道模式与传输模式。
IPsec可以以两种模式运行,选择哪种模式取决于您要保护的内容。
隧道模式
隧道模式是VPN的默认模式。它将整个原始IP数据包——头部和载荷——封装在新的IP数据包中。外部头部在VPN网关之间路由数据包,而内部头部保持加密,对中介不可见。
使用场景:
- 路由器或防火墙之间的站点到站点VPN
- 客户端连接到公司网关的远程访问VPN
- 任何最终目的地应对传输网络隐藏的场景
传输模式
传输模式仅加密IP数据包的载荷。原始IP头部保持可见,因此路由器可以看到最终目的地。这减少了开销,但暴露了路由信息。
使用场景:
- 两台服务器之间的主机到主机加密
- 单独的隧道协议(如GRE)已经处理封装的场景
- 必须最小化数据包开销的情况
| 特性 | 隧道模式 | 传输模式 |
|---|---|---|
| 原始IP头部 | 加密 | 可见 |
| 典型用途 | VPN网关 | 主机到主机 |
| 开销 | 较高 | 较低 |
| 目的地隐私 | 是 | 否 |
IPsec使用什么端口?
IPsec本身不使用传统意义上的TCP或UDP端口。AH和ESP是由协议号标识的IP协议,而不是端口。然而,建立IPsec的密钥交换确实使用端口:
- UDP端口500: IKE用于初始密钥交换。
- UDP端口4500: 用于IPsec NAT穿越,使IPsec能够通过网络地址转换工作。
一些防火墙阻止协议50(ESP)和协议51(AH),因此通过UDP 4500的NAT穿越对于许多实际部署至关重要。
IPsec与TLS:应该使用哪个?
IPsec和TLS都提供加密和认证,但它们在网络栈的不同层工作,解决不同的问题。
| 方面 | IPsec | TLS |
|---|---|---|
| OSI层 | 网络层(第3层) | 传输层(第4层) |
| 范围 | 保护所有IP流量 | 保护单个应用会话 |
| 配置 | 需要客户端或网关设置 | 内置于浏览器和应用 |
| 典型用途 | 站点到站点VPN、远程访问 | HTTPS、安全电子邮件、Web应用 |
| NAT穿越 | 需要NAT-T(UDP 4500) | 原生支持TCP |
当您需要保护两个网络之间的每个协议时,IPsec表现出色。当您只需要保护特定应用时,TLS更简单。许多组织两者都使用:IPsec用于网络级连接,TLS用于其上的应用级安全。
如何验证您的IPsec VPN是否正常工作
设置IPsec VPN只是工作的一半。配置错误的隧道可能会在VPN看似连接时静默泄漏您的真实IP地址、DNS查询或WebRTC流量。定期测试应该是任何IPsec部署的一部分。
检查IP和DNS泄漏
连接到IPsec VPN后,验证您的公共IP地址是否与VPN出口服务器匹配,而不是您的ISP。DNS泄漏测试确认DNS查询是否通过加密隧道传输,而不是发送到本地解析器。
BrowserScan为此目的提供免费的基于Web的工具。其DNS和WebRTC泄漏测试显示您的VPN是否暴露了您的真实IP地址或在隧道外泄漏DNS请求。IP地址查找还显示地理位置、ISP和代理检测数据,以便您确认出口点与您的VPN配置匹配。
测试您的浏览器指纹
即使IPsec隧道正常工作,您的浏览器仍可能泄露识别信息。BrowserScan的浏览器指纹分析检查您的浏览器配置文件是否看起来真实,或者是否暴露了可用于跨会话跟踪您的特征。对于IPsec VPN用户,这是对泄漏测试的有用补充,因为它验证了加密隧道不会破坏您更广泛的隐私状态。
扫描开放端口
如果您管理IPsec网关本身,Nmap驱动的端口扫描器可以识别不应暴露到互联网的开放服务。正确配置的IPsec端点应仅暴露IKE和ESP所需的端口——通常是UDP 500和UDP 4500——而不是其他端口。
常见的IPsec挑战
MTU和MSS问题
IPsec为每个数据包添加头部和尾部,通常为50-60字节或更多。如果生成的数据包超过路径MTU,路由器必须对其进行分片或丢弃。分片会增加延迟,并可能导致连接问题,尤其是UDP流量。
通常的解决方案是降低隧道接口上的MTU或启用MSS钳制,以便TCP数据包适合减小的大小。许多IPsec实现会自动处理此问题,但有时需要手动调整。
NAT穿越
网络地址转换会重写IP头部,这破坏了AH所依赖的完整性检查。ESP只有在启用NAT穿越时才能通过NAT,NAT穿越将ESP数据包封装在UDP端口4500中。如果您通过家庭路由器或酒店Wi-Fi连接,几乎总是需要NAT-T。
扩展站点到站点网状网络
在许多站点之间建立全网格IPsec隧道需要管理大量SA和配置。Hub-and-spoke拓扑减少了复杂性,但造成了单点故障。基于云的IPsec终止点可以通过让每个站点连接到单个任播端点而不是每个其他站点来简化这一点。
IPsec实践:部署示例
远程访问VPN
员工安装配置了IKEv2的VPN客户端。客户端向公司网关进行身份验证,协商SA,并建立ESP隧道。来自员工笔记本电脑的所有流量都被加密并通过公司网络路由。员工可以访问内部文件共享、数据库和应用程序,就像坐在办公室一样。
站点到站点VPN
两个办公室路由器通过公共互联网建立持久的IPsec隧道。每个路由器加密发往另一个办公室子网的流量。任一地点的员工都可以访问其他地点的资源,而无需进行任何按应用配置。
云连接
组织使用在云提供商边缘终止的IPsec隧道将其本地网络连接到云提供商。这为混合工作负载创建了私有路径,而无需专用物理链路。
如果您正在设置个人IPsec VPN,Algo VPN教程逐步介绍了在云中部署WireGuard和IPsec VPN、配置客户端以及使用泄漏测试验证隧道。
相关阅读
- TLS指纹保留:它是什么以及如何工作 - 了解什么是TLS指纹保留,JA3、JA4和JARM如何工作,为什么保留指纹对隐私和自动化很重要,以及如何测试您的指纹。
- 渗透测试工具:类型、最佳选择及如何选择 - 按类别探索最佳渗透测试工具,从Nmap和Burp Suite到Kali Linux。了解如何选择、组合和验证您的渗透测试设置。
- 网络安全工具:15种基本类型及如何使用 - 发现用于监控、扫描和防御系统的基本网络安全工具。比较免费和付费选项,并了解如何验证您的设置。
常见问题解答
IPsec仍然安全吗?
是的。使用现代算法(如AES-GCM、SHA-256和Diffie-Hellman组14或更高)的IPsec仍然是安全的。应避免使用DES、3DES或弱Diffie-Hellman组的旧配置。
IKEv1和IKEv2有什么区别?
IKEv2简化了协商过程,减少了延迟,通过MOBIKE支持移动性和多宿主,并且比IKEv1更好地处理网络变化。IKEv2是新部署的推荐选择。
IPsec可以通过NAT工作吗?
可以,只要启用NAT穿越。NAT-T将ESP数据包封装在UDP端口4500中,以便它们可以通过NAT设备。大多数现代IPsec实现默认启用NAT-T。
IPsec会隐藏我的IP地址吗?
在隧道模式下,IPsec加密原始IP头部,因此中介无法看到最终目的地。然而,外部IP头部仍然显示VPN网关地址。您的真实IP地址对目的地隐藏,但对VPN提供商可见。
如何知道我的IPsec VPN是否泄漏?
连接到您的VPN并使用泄漏测试工具将您可见的IP地址与预期的VPN出口IP进行比较。还要运行DNS和WebRTC泄漏测试。BrowserScan的免费基于Web的工具让您无需安装软件即可执行所有这些检查。
结论
IPsec仍然是互联网上最重要的安全协议之一。其网络层设计意味着它可以保护两个端点之间的任何流量,使其成为VPN、站点到站点链路和混合云连接的理想选择。了解AH和ESP、隧道模式和传输模式以及IKEv1和IKEv2之间的区别有助于您选择适合您需求的配置。
但配置只是故事的一部分。泄漏DNS查询或暴露真实IP地址的VPN提供虚假的安全感。部署任何IPsec隧道后,请使用独立测试进行验证。使用泄漏测试确认您的流量保持在隧道内,检查浏览器指纹是否有意外暴露,并扫描网关的开放端口。要更深入地了解更广泛的工具集,请参阅本基本网络安全工具指南和渗透测试工具概述,这些工具补充了IPsec部署。
有关进一步的技术细节,请参阅维基百科上的IPsec规范、Cloudflare对IPsec VPN的解释以及AWS对IPsec的概述。