
BrowserScan + Nmap:隐私与网络安全的联合检查
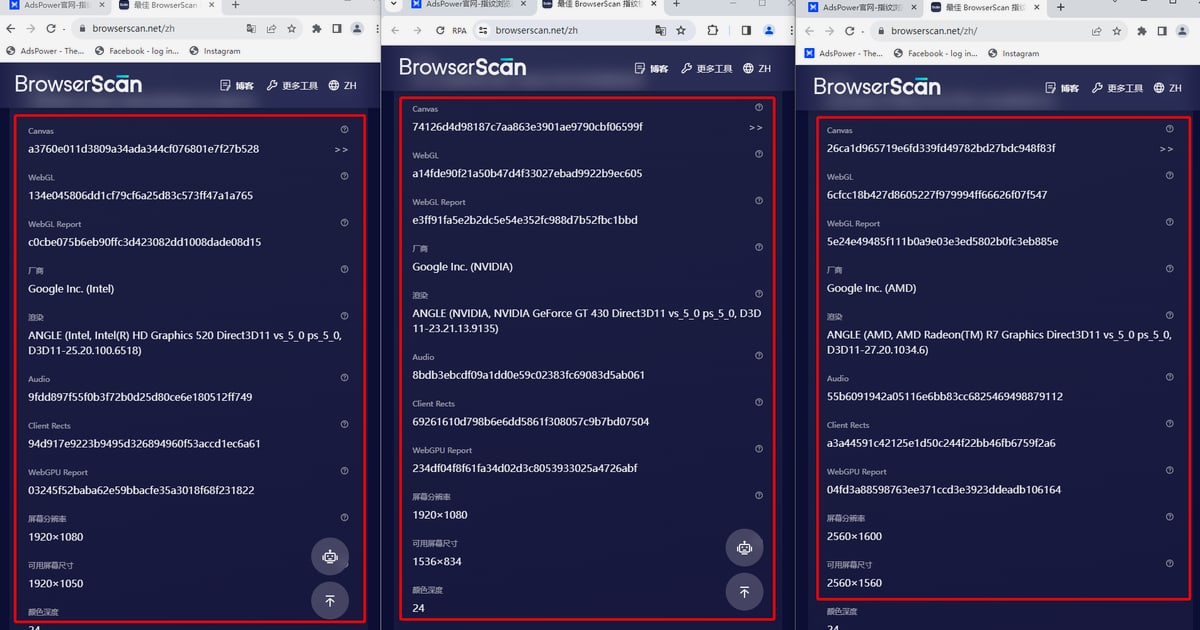
BrowserScan + Nmap:隐私与网络安全的联合检查
你的浏览器可能泄露的信息比你想象的多——你的网络也是如此。BrowserScan 揭示网站可以获取哪些浏览器指纹信息,而 Nmap 则映射你的设备暴露的网络服务。两者结合使用,可以为你提供全栈隐私审计:从 JavaScript 层一直到开放端口。
本指南解释了这两个工具如何互补,逐步介绍了一个实用工作流程,并展示了如何修复每个工具发现的问题。
为什么将浏览器指纹工具与网络扫描器结合使用?
First viewport screenshot of nmap.org.
nmap.org 的首屏截图。
大多数隐私建议止步于浏览器。但指纹只是其中一层。如果你的设备或网络暴露了开放端口、配置错误的服务或意外的主机,再多的浏览器加固也无法完全保护你。反之,干净的网络扫描并不能说明你的浏览器是否泄露 WebRTC IP 或暴露唯一的画布哈希。
- BrowserScan 专注于客户端:浏览器指纹、IP 地址、DNS 泄漏、WebRTC 泄漏、用户代理解析、代理检测、2FA 状态、浏览器端口扫描和速度测试。
- Nmap 专注于网络侧:主机发现、端口扫描、服务和版本检测、操作系统指纹识别以及通过 NSE 的可脚本化检查。
它们共同回答两个不同的问题:网络能看到我的什么信息? 和 网络能看到我设备的什么信息?
了解每个工具
First viewport screenshot of nmap.org.
nmap.org 的首屏截图。
BrowserScan 检查什么
BrowserScan 是一个基于浏览器的隐私测试套件。当你打开它时,它会检查你的浏览器和连接,并报告以下内容:
- 指纹唯一性 – 画布、WebGL、字体和其他可识别你设备的信号。
- IP 和代理检测 – 你可见的 IP 是否与预期位置匹配,以及是否检测到代理或 VPN。
- DNS 泄漏测试 – DNS 查询是通过你预期的解析器解析还是泄漏到你的 ISP。
- WebRTC 泄漏测试 – WebRTC 是否在 VPN 后暴露你真实的本地或公共 IP。
- 用户代理解析 – 你呈现的确切浏览器、操作系统和设备字符串。
- 2FA 实时检查 – 支持的账户是否启用了双因素认证。
- 端口扫描器 – 对常见端口进行快速的浏览器端检查。
- 速度测试 – 连接质量,在诊断 VPN 开销时很有用。
Nmap 做什么
Nmap(网络映射器)是一个免费的开源安全扫描器。它向主机发送精心构造的数据包并解释响应以发现:
- 哪些主机在线。
- 哪些 TCP 和 UDP 端口是开放、关闭或过滤的。
- 哪些服务和版本正在监听。
- 操作系统提示。
- 通过 Nmap 脚本引擎(NSE)获取更多详细信息。
Nmap 可在 Linux、Windows、macOS 和 BSD 上运行。它正在积极维护;官方变更日志显示频繁发布包含安全修复和新 NSE 脚本的版本。
两个工具如何互补
First viewport screenshot of nmap.org.
nmap.org 的首屏截图。
| 层面 | BrowserScan | Nmap |
|---|---|---|
| 浏览器指纹 | ✅ 画布、WebGL、字体 | ❌ |
| IP / 代理 / VPN 检测 | ✅ | ⚠️ 间接(通过主机发现) |
| DNS 泄漏 | ✅ | ⚠️ 通过 DNS 脚本 |
| WebRTC 泄漏 | ✅ | ❌ |
| 开放端口(本地/远程) | ✅ 快速常见端口检查 | ✅ 完整的 TCP/UDP 扫描及服务检测 |
| 服务版本和操作系统 | ❌ | ✅ |
| 可脚本化检查 | ❌ | ✅ NSE |
决策指导: 从 BrowserScan 开始,了解网络可以推断出你的哪些信息。如果它标记了端口、代理或 DNS 异常,使用 Nmap 调查底层网络原因。如果 Nmap 发现意外的开放端口,返回 BrowserScan 确认你的浏览器是否暴露了它或泄露了相关数据。
分步工作流程
nmap.org 的首屏截图。
步骤 1:使用 BrowserScan 建立浏览器基线
- 在干净的浏览器配置文件中打开 BrowserScan——理想情况下是你用于敏感浏览的同一配置文件。
- 运行指纹检查,记录你的唯一性分数和突出的信号(画布哈希、字体、屏幕分辨率)。
- 运行 DNS 泄漏测试 和 WebRTC 泄漏测试。记录任何与你的 VPN 或预期解析器不同的 IP。
- 运行 IP 检查 和 代理检测 以确认你的可见位置。
- 使用 用户代理解析 验证你没有呈现不一致或过时的字符串。
- 可选运行内置的 端口扫描器 快速查看常见端口。
保存或截图结果。这是你的浏览器基线。
步骤 2:使用 Nmap 映射网络
从官方来源(insecure.org)或你的包管理器安装 Nmap。然后运行分阶段扫描:
# 1. 发现本地网络上的活动主机
nmap -sn 192.168.1.0/24

# 2. 扫描你自己设备上的常见端口并进行服务/版本检测
nmap -sV -F 192.168.1.10

# 3. 对特定主机进行完整 TCP 扫描(较慢)
nmap -sV -p- 192.168.1.10

# 4. 检查通常暴露的 UDP 服务
nmap -sU --top-ports 20 192.168.1.10
只扫描你拥有或获得明确许可测试的系统。未经授权的扫描可能违反法律和服务条款。
步骤 3:关联发现
比较两组结果:
- BrowserScan 显示 DNS 泄漏,Nmap 显示端口 53 上有内部 DNS 解析器 → 你的设备可能使用了绕过 VPN 的本地解析器。
- BrowserScan 标记代理,Nmap 显示高端口上有意外服务 → 可能有一个本地代理或隧道在你不知情的情况下运行。
- BrowserScan 的端口扫描器报告开放端口,Nmap 确认服务和版本 → 你现在确切知道什么在监听,并可以决定是否关闭它。
- Nmap 发现开放的远程管理端口(例如 3389 或 22),BrowserScan 显示无泄漏 → 浏览器是干净的,但网络边界不是。
步骤 4:修复并重新测试
按风险顺序修复问题:
- 关闭或防火墙屏蔽 Nmap 发现的不必要端口。
- 如果 WebRTC 泄漏测试失败,禁用 WebRTC 或使用浏览器扩展。
- 切换到不泄漏的 DNS 解析器,然后重新运行 DNS 泄漏测试。
- 通过降低唯一性(标准字体、常见分辨率、隐私扩展)来加固浏览器指纹。
- 重新运行两个工具以确认修复。
实际示例
示例 1:VPN 用户存在 WebRTC 泄漏
一名远程工作者通过 VPN 连接。BrowserScan 的 WebRTC 泄漏测试显示本地 IP 和真实 ISP IP。对本地机器运行 Nmap 发现一个由会议应用使用的开放端口,该应用绕过了 VPN 隧道。修复:在浏览器中禁用 WebRTC 或通过 VPN 路由该应用,然后重新测试。
示例 2:家庭实验室暴露服务
一名开发人员运行测试服务器。Nmap -sV -p- 发现端口 8080 开放,且框架版本过时。BrowserScan 的端口扫描器也标记了 8080。修复:将服务绑定到 localhost,更新框架,然后重新扫描。
示例 3:团队配置文件验证
使用反检测浏览器的团队需要每个配置文件看起来一致。BrowserScan 验证每个配置文件的指纹和 IP 一致性;Nmap 检查底层主机是否暴露可能使配置文件去匿名化的服务。通过 BrowserScan 和 Accovod 和 面向团队的 AdsPower 替代指南 了解实际应用。
组合解决的常见问题
- 静默 DNS 泄漏,仅在特定网络条件下出现。
- WebRTC IP 暴露 在 VPN 和代理之后。
- 意外的开放端口 在本地设备上,攻击者可能针对这些端口。
- 代理或隧道检测 揭示你真实的流量路径。
- 指纹不一致 跨配置文件或会话。
- 防火墙配置错误 浏览器看起来干净但网络不是。
何时使用哪个工具
- 使用 仅 BrowserScan 进行快速隐私检查、泄漏测试和更改浏览器设置前后的指纹验证。
- 使用 仅 Nmap 进行网络清点、防火墙测试和你拥有的系统上的服务审计。
- 使用 两者 当你需要端到端保证:浏览器隐私加网络暴露。
有关指纹工具的更广泛比较,请参阅顶级浏览器指纹和隐私测试工具和BrowserScan 与 Panopticlick 比较。
相关阅读
- BrowserScan vs Browser Check vs DeviceAtlas:指纹检测 - 比较 BrowserScan、Browser Check 和 DeviceAtlas 在指纹检测、隐私测试和设备智能方面的表现。找到最适合你需求的工具。
- CreepJS 评测:浏览器指纹与 IP 风险分析 - 基于证据的 CreepJS 评测:59 项检查、8 个类别、谎言检测、API 和 SDK、定价信号、设置以及指纹审计的理想用户。
来源与进一步阅读
First viewport screenshot of nmap.org.
- Nmap 网络扫描 - Nmap 网络扫描快速指南。
- 由 Nmap 驱动的在线端口扫描器 | HackerTarget.com - 此在线端口扫描器允许测试开放端口和防火墙。使用 Nmap Online,你可以扫描单个 IP 地址或 IP 范围。测试 IPv4 或 IPv6。
常见问题
使用 Nmap 合法吗?
Nmap 本身是合法的。扫描你不拥有或未经许可测试的系统可能违反法律或服务条款。始终获得授权。
BrowserScan 能替代 Nmap 吗?
不能。BrowserScan 的端口扫描器是对常见端口的快速浏览器端检查。Nmap 提供完整的 TCP/UDP 扫描、服务检测、操作系统指纹识别和脚本编写。
Nmap 能替代 BrowserScan 吗?
不能。Nmap 无法看到浏览器所经历的画布指纹、WebRTC 泄漏或 DNS 泄漏。BrowserScan 覆盖了 Nmap 无法触及的客户端层。
我应该多久运行一次这些检查?
在任何浏览器、VPN 或扩展更改后运行 BrowserScan。在网络更改、添加新设备或防火墙更新后运行 Nmap。每月基线是一个好习惯。
BrowserScan 需要安装任何东西吗?
不需要。BrowserScan 在你的浏览器中运行。Nmap 需要安装才能获得完整功能,尽管存在用于快速检查的在线端口扫描器。
结论
浏览器指纹和网络暴露是同一隐私问题的两个方面。BrowserScan 向你展示网络可以推断出你的浏览器的哪些信息,而 Nmap 向你展示网络揭示了你的设备的哪些信息。通过在一个可重复的工作流程中运行两者——基线、扫描、关联、修复、重新测试——你可以弥补任何一个工具单独无法发现的漏洞。今天就从 BrowserScan 基线开始,然后用 Nmap 映射你的网络以了解全貌。